Vous utilisez peut-être WhatsApp, Messenger ou Signal pour répondre vite à des clients, confirmer un rendez-vous ou faire circuler une information interne. Le vrai problème, c'est souvent que ces messageries deviennent un petit outil de travail sans jamais être traitées comme un point de sécurité.
Fin juin 2026, la CISA et le FBI ont mis à jour une alerte sur les campagnes de phishing visant les applications de messagerie commerciale. Quelques jours plus tôt, Google publiait aussi un advisory sur les fraudes et escroqueries en ligne en rappelant la hausse des faux QR codes, des pages de connexion imitées et des notifications piégées.
Pour une PME belge, cela ne veut pas dire qu'il faut quitter WhatsApp demain matin. Cela veut dire autre chose, plus simple : arrêter de traiter la messagerie comme un canal sans risque. Si un compte tombe, ce ne sont pas seulement des messages qui partent. Ce sont aussi des contacts, des habitudes de travail et parfois votre crédibilité qui sont touchés.
Voici comment lire cette alerte sans jargon, quels signaux doivent vous faire réagir, et quels réflexes concrets mettre en place cette semaine.
Pourquoi cette alerte concerne aussi une petite entreprise
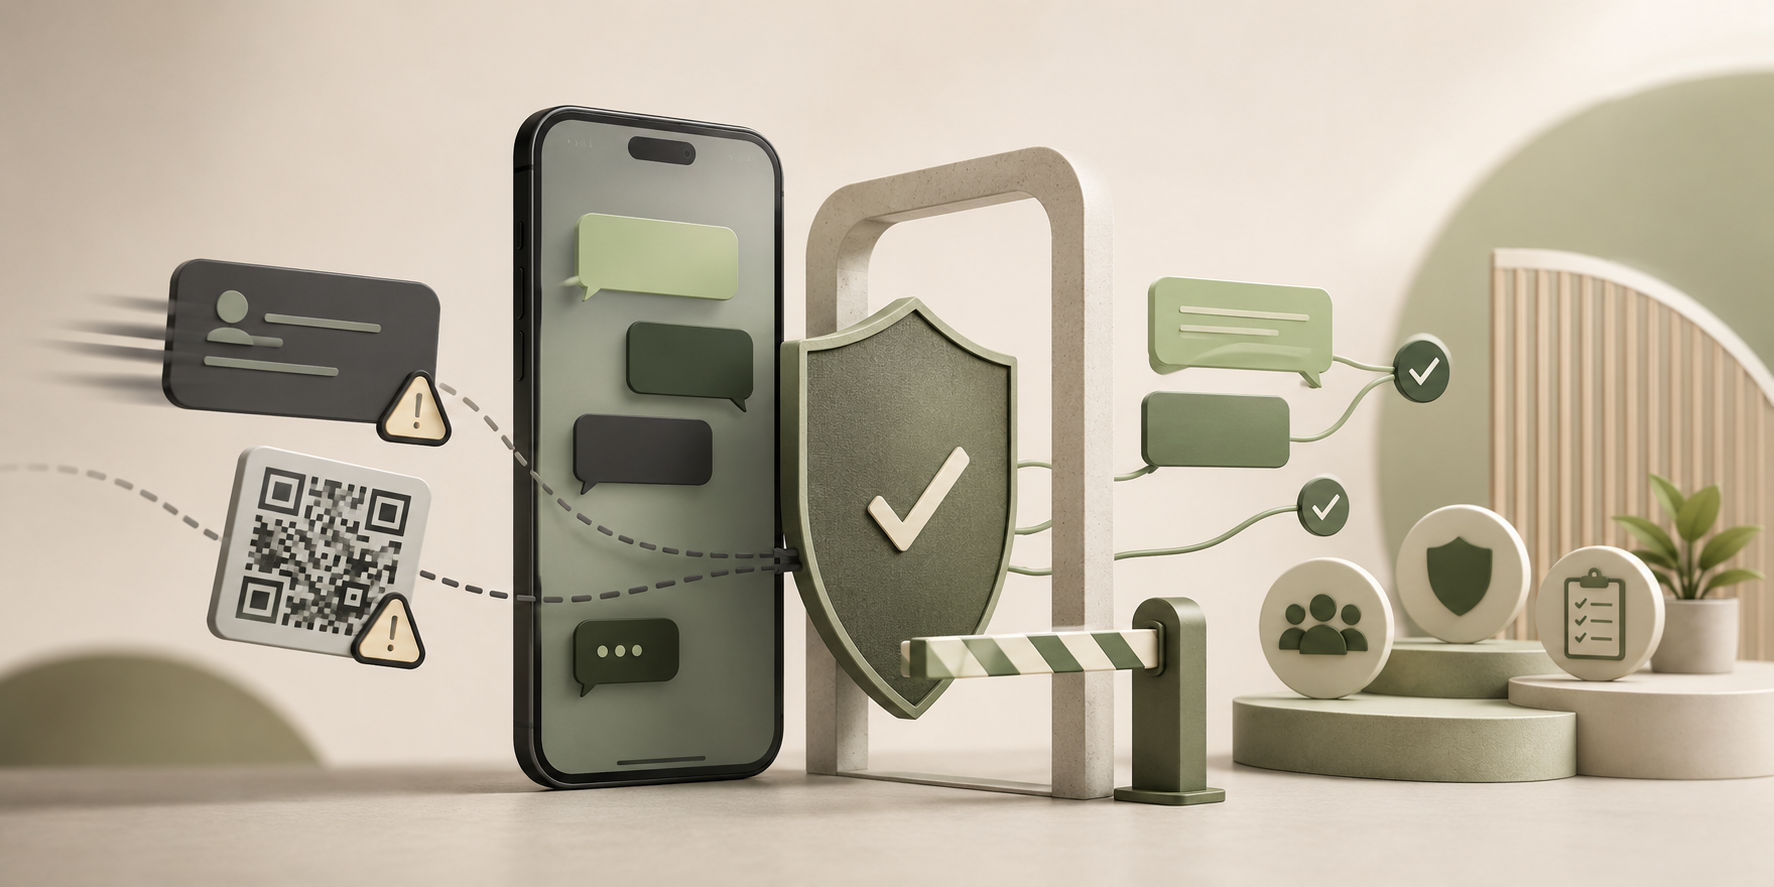
Quand on lit une alerte CISA ou FBI, on pense vite à des ministères, à des journalistes ou à de grandes organisations. Pourtant, le mécanisme de l'attaque est très banal : un faux support, un message urgent, un QR code à scanner, une clé de récupération à partager, ou un lien qui imite un vrai écran de connexion.
Dans la pratique, une PME est souvent plus facile à piéger qu'une grande structure pour trois raisons :
- les messages professionnels et personnels passent parfois sur le même smartphone
- personne ne sait vraiment qui valide une demande de sécurité inhabituelle
- le suivi client reste éparpillé entre messagerie, email, agenda et notes
Le risque n'est pas toujours visible au début. Un artisan à Charleroi peut croire qu'il discute avec un client ou avec un support légitime. Une profession libérale à Nivelles peut penser confirmer un accès ou un changement de compte. Dix minutes plus tard, l'attaquant lit l'historique, récupère les contacts utiles et rebondit vers d'autres personnes "au nom" de la victime.
Ce sujet touche donc directement la continuité de travail. Quand votre messagerie sert aussi de mini CRM, de carnet d'adresses et de canal SAV, une compromission ralentit tout.
Ce qui a changé en juin 2026
Le 8 juin 2026, Google a publié son dernier advisory sur les fraudes en ligne. Le billet insiste sur plusieurs tactiques qui deviennent plus crédibles pour le grand public et pour les équipes non techniques :
- les attaques de type Adversary-in-the-Middle qui copient un vrai écran de connexion
- les QR codes inattendus envoyés par mail ou notification
- les invitations et messages qui paraissent venir d'un service connu
- les pages ou documents hébergés sur des plateformes réputées pour contourner la méfiance
Le 26 juin 2026, la CISA et le FBI ont ensuite remis l'accent sur les applications de messagerie commerciale. Le message est simple : des acteurs malveillants se font passer pour un support ou pour un contact fiable afin d'obtenir ce qui leur manque pour reprendre un compte ou lire des échanges.
Dans la pratique, cela veut dire qu'un dirigeant ou une assistante ne sera pas forcé par de la "grande technique". Il sera surtout poussé à faire une mauvaise action :
- partager un code
- scanner un QR code
- activer une sauvegarde ou une récupération sans vérifier
- cliquer sur un faux lien de connexion
- poursuivre la discussion sur un autre canal demandé en urgence
Autrement dit, la faille n'est pas seulement dans l'application. Elle est dans la routine.
Les 6 réflexes à mettre en place tout de suite
Vous n'avez pas besoin d'un gros projet informatique pour réduire le risque. Pour une PME, le bon choix dépend surtout de règles simples, comprises par tout le monde.
1. Ne jamais traiter un message "support" comme urgent par défaut
WhatsApp, Signal ou Messenger ne devraient pas vous demander soudainement un code, une clé ou une confirmation par message privé. Si un message pousse à agir vite, considérez-le comme suspect tant qu'il n'a pas été vérifié par un autre chemin.
2. Interdire le partage de codes et de clés de récupération
La règle doit être écrite noir sur blanc : aucun collaborateur ne partage un code de vérification, un PIN, une clé de sauvegarde ou une capture d'écran de sécurité reçu sur son téléphone.
3. Se méfier des QR codes hors contexte
Le conseil de Google est clair : ne scannez pas un QR code inattendu depuis un email ou une notification surprise. Si l'action est légitime, retrouvez-la vous-même dans l'application officielle ou sur le site officiel.
4. Activer les protections natives utiles
Sur une messagerie pro ou semi-pro, activez au minimum :
- le verrouillage par code ou biométrie sur le smartphone
- la vérification en deux étapes quand elle existe
- les alertes de connexion ou de changement de sécurité
- les mises à jour automatiques de l'application
5. Limiter ce qui passe uniquement par la messagerie
Si les demandes client, les infos sensibles, les devis ou les relances restent uniquement dans WhatsApp, vous augmentez le risque opérationnel. Une info critique doit exister aussi dans un outil partagé, même simple.
6. Nommer une personne qui tranche en cas de doute
Dans beaucoup de petites structures, tout le monde "gère un peu". C'est la meilleure façon de laisser passer un faux message. Désignez une personne de référence qui décide quoi faire quand un message de sécurité semble légitime ou non.
Les erreurs les plus courantes dans une PME
Ce n'est pas forcément grave si votre organisation n'a jamais formalisé ces points. Il faut juste voir où les habitudes deviennent dangereuses.
Les erreurs qui reviennent le plus souvent sont celles-ci :
- un seul téléphone contient clients, fournisseurs, collaborateurs et accès critiques
- les sauvegardes et options de récupération sont activées sans avoir été comprises
- un collaborateur répond à un "support" depuis la conversation en cours
- le même compte sert à la fois au dirigeant et à un proche ou à un freelance
- les captures d'écran de codes circulent dans des groupes internes
- aucune revue mensuelle des accès n'est prévue
Pour une entreprise de services à Mons, cela peut vouloir dire qu'un faux message suffit à perturber le suivi des rendez-vous et la relance commerciale pendant plusieurs jours. Pour un commerce local en Wallonie, cela peut aussi toucher la relation client si des messages suspects partent depuis un compte connu.
WhatsApp usernames changent un détail utile, pas tout le problème
Le 29 juin 2026, Meta a annoncé la réservation des usernames WhatsApp. Pour les petites entreprises, l'intérêt est concret : à terme, un premier contact pourra se faire sans exposer directement le numéro de téléphone, et certaines marques pourront aligner leur nom WhatsApp avec leur présence Instagram ou Facebook.
C'est une bonne évolution de confidentialité. Mais il faut garder la tête froide.
Dans la pratique, cela n'annule pas les risques cités plus haut :
- un faux support peut toujours chercher à vous manipuler
- un collaborateur peut toujours partager un mauvais code
- un compte peut toujours devenir un point d'entrée vers vos clients
Le bon raisonnement n'est donc pas "WhatsApp devient sécurisé tout seul". Le bon raisonnement, c'est "nous avons un peu plus de contrôle sur l'exposition du numéro, mais la discipline interne reste décisive".
Si toute votre relation client passe dans la messagerie, le problème est aussi organisationnel
Beaucoup de PME utilisent WhatsApp parce que c'est pratique. Le problème n'est pas l'outil en soi. Le vrai problème, c'est de lui confier trop de fonctions :
- réception de demandes
- qualification commerciale
- prise de rendez-vous
- validation interne
- suivi après-vente
Quand tout cela vit dans des conversations, vous gagnez du temps au début mais vous perdez en sécurité, en trace et en reprise. C'est souvent à ce moment-là qu'une automatisation pour PME ou une application web interne devient utile. Pas pour faire "plus tech", mais pour sortir les étapes sensibles d'un simple fil de messages.
Si votre situation reste floue, commencez par regarder ce que vous avez déjà construit autour de votre parcours digital. Un audit site web gratuit aide souvent à voir où les informations critiques se dispersent entre site, formulaires, emails et messageries.
La checklist simple à faire cette semaine
Si vous voulez agir sans projet lourd, commencez par cette mini checklist :
- Identifiez quelles messageries servent réellement au travail.
- Notez qui possède les comptes et qui peut valider une action de sécurité.
- Activez la vérification en deux étapes partout où c'est possible.
- Interdisez explicitement le partage de codes, de QR codes et de clés de récupération.
- Sortez les informations critiques des conversations vers un outil partagé.
- Testez un petit scénario interne : "Que fait-on si un message support demande une action urgente ?"
Dans la pratique, cela veut surtout dire que chacun sait quoi ne pas faire. Pour une PME, ce type de clarté vaut souvent plus qu'un long document de sécurité jamais relu.
Faut-il arrêter d'utiliser WhatsApp en entreprise ?
Non, pas automatiquement. Une petite structure peut continuer à utiliser WhatsApp ou une autre messagerie pour des échanges rapides, à condition de fixer des limites claires.
Gardez la messagerie pour :
- les confirmations simples
- les rappels rapides
- les échanges non sensibles
Évitez de lui confier seule :
- les accès
- les validations critiques
- les informations de récupération
- l'historique complet du suivi client
Le vrai objectif n'est pas de supprimer un outil pratique. C'est d'éviter qu'un canal de confort devienne un point faible invisible.
Vous ne savez pas par où commencer ?
Si vos demandes clients, vos validations internes et vos accès sensibles passent encore dans des conversations éparpillées, il vaut mieux clarifier le flux avant qu'un incident vous y oblige.